Les cybercriminels lancent des attaques de logiciels malveillants pour cibler les données précieuses de votre entreprise afin de les retenir en otage et d’exiger une rançon. Si vous pensez que cela ne vous arrivera pas, détrompez-vous. Avec une attaque survenant en moyenne toutes les 11 secondes et des entreprises confrontées à des temps d’arrêt pouvant aller jusqu’à 16 jours, la question n’est pas de savoir « si », mais « quand » — et cela vaut également pour vos données de sauvegarde.
Lorsqu’une entreprise est victime d’une attaque par rançongiciel, céder à la demande de rançon du pirate peut sembler être la meilleure solution. Après tout, les pirates affirment qu’ils rétabliront l’accès aux données et fichiers chiffrés dès que l’entreprise aura payé la rançon.
Le paiement d’une rançon comporte plusieurs risques.
- Tout d’abord, cela peut vous coûter des millions.
- Deuxièmement, rien ne garantit que les pirates informatiques vous restitueront vos données.
- Au moins la moitié des entreprises qui ont effectivement payé une rançon n'ont pas pu récupérer l'intégralité de leurs données.
- Si vous payez la rançon, vous financerez de futures activités criminelles.
En tant que responsable informatique, vous devez prendre les meilleures décisions pour la protection des données de votre organisation.
C’est pourquoi il est essentiel de comprendre les risques liés au paiement d’une rançon avant que vous ne soyez confronté à une attaque par ransomware.
La dure réalité des attaques par rançongiciel
Les rançongiciels peuvent causer des ravages dans le fonctionnement d’une organisation et sont difficiles à détecter jusqu’à ce que vous n’ayez plus accès à certains fichiers. Le code du rançongiciel s’installe dans un fichier ou sur un ordinateur lorsqu’un utilisateur ouvre le lien ou télécharge le fichier contenant ce code. Une fois téléchargé, le rançongiciel chiffre les fichiers de l’entreprise et peut verrouiller l’ensemble de l’ordinateur. Le pirate informatique envoie ensuite des messages alertant l’utilisateur de la présence du rançongiciel et exigeant le versement d’une rançon.
Les attaques par ransomware sont en hausse
Les attaques par ransomware se multiplient à travers le monde, et des entreprises de tous les secteurs s’en trouvent victimes.
Les attaques mondiales par ransomware contre les organisations ont atteint un niveau record, avec un taux de victimisation s’établissant à 68,5 %. Ce chiffre est en hausse par rapport à un peu plus de 55 % en 2018. Ces chiffres indiquent que le risque pour votre entreprise d’être victime d’une attaque par ransomware dans un avenir proche est en augmentation.
Des statistiques publiées en juin 2022 ont révélé qu’environ 5,4 milliards d’attaques par ransomware ont eu lieu dans le monde en 2021. Bien que les ransomwares ne constituent que le sixième type le plus courant d’attaques de logiciels malveillants à l’échelle mondiale, ces attaques peuvent représenter une menace importante pour vos activités commerciales. Le coût d’une attaque par rançongiciel dépasse le montant de la rançon et peut inclure une perte de revenus due à l’indisponibilité des systèmes, une atteinte à la réputation et la perte de clients.
Les entreprises qui ne sont pas suffisamment préparées sont souvent celles qui souffrent le plus d’une attaque par rançongiciel. Par exemple, le PDG de Colonial Pipeline a confirmé début 2021 que l’entreprise avait versé une rançon de 5 millions de dollars aux pirates informatiques. L’entreprise estimait que les pirates s’étaient infiltrés dans un réseau qui n’était pas protégé par une authentification multifactorielle, une stratégie de cybersécurité qui exige des utilisateurs qu’ils vérifient leur identité par plusieurs moyens.
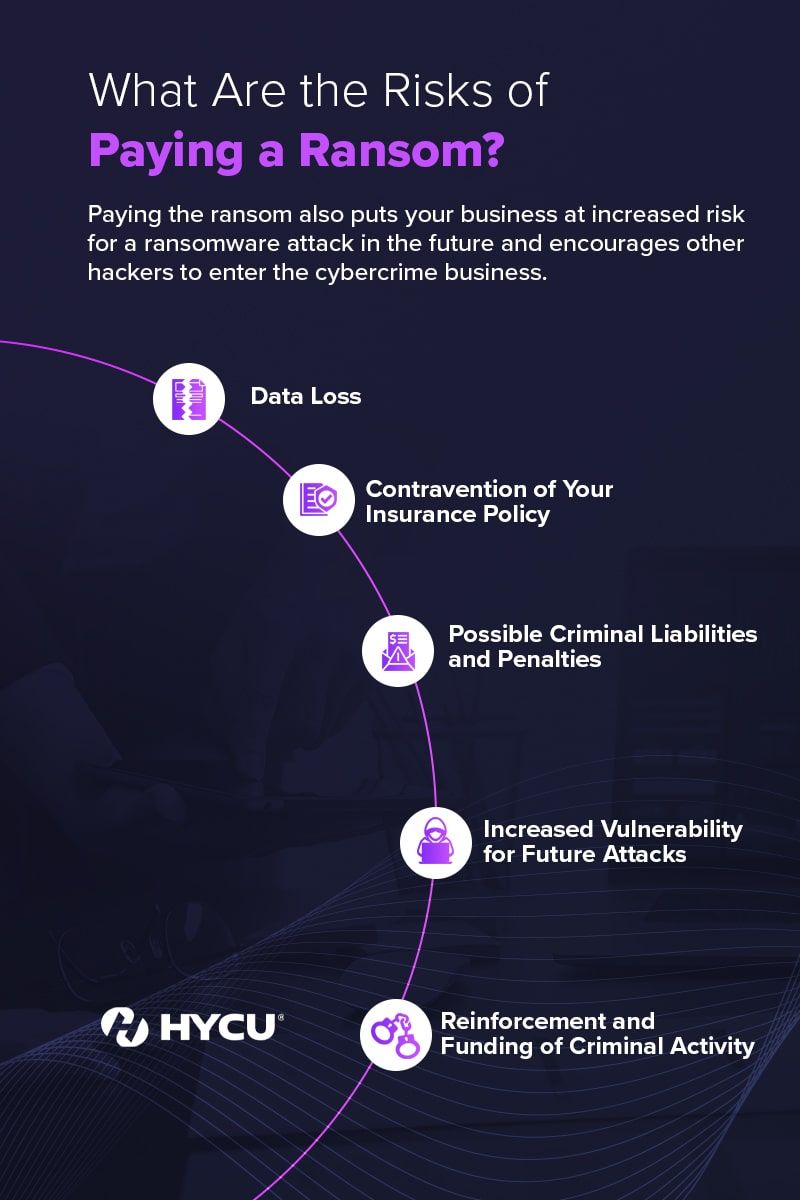
Quels sont les risques liés au paiement d’une rançon ?
Les entreprises doivent-elles céder aux demandes des auteurs de ransomware ? Céder est une réaction assez courante. Parmi les organisations aux États-Unis qui ont subi une attaque par rançongiciel en 2020, 68 % ont payé la rançon.
Cependant, les organisations s’exposent à divers risques si elles versent de l’argent aux pirates. De la perte de données à la violation de la police d’assurance de l’entreprise, en passant par d’éventuelles sanctions pénales, ces conséquences peuvent causer encore plus de préjudice aux activités de votre organisation. Le paiement de la rançon expose également votre entreprise à un risque accru de nouvelle attaque par rançongiciel à l’avenir et encourage d’autres pirates informatiques à se lancer dans la cybercriminalité.
Perte de données
Lorsqu’une entreprise envisage de payer une rançon, elle souhaite s’assurer que les cybercriminels lui fourniront la clé permettant de déchiffrer ses fichiers une fois le paiement effectué. Après tout, la raison pour laquelle elle envisagerait de payer la somme colossale que les pirates exigent souvent est avant tout de récupérer ses informations.
Les auteurs de rançongiciels ont tout intérêt à divulguer les clés de chiffrement afin de s’assurer que les organisations continuent à payer. Si les cybercriminels se font connaître pour ne pas restituer les données, les organisations n’auront plus l’espoir de récupérer leurs fichiers une fois le paiement effectué. À terme, les entreprises seront moins enclines à céder à de futures demandes. La confiance d’une organisation dans la promesse du pirate informatique de restituer les données est ce qui la motive à payer.
Malgré ce que les pirates informatiques affirment lorsqu’ils tentent de convaincre la victime de verser la rançon, rien ne garantit qu’ils rendront les données par la suite. Une étude portant sur les conséquences subies par les entreprises victimes d’une attaque par rançongiciel a révélé que, parmi les entreprises ayant payé la première rançon, seules 60 % ont retrouvé l’accès à leurs données.
32 % supplémentaires ont versé d’autres rançons avant de récupérer leurs données, tandis que 8 % n’ont jamais récupéré les informations volées. Le risque de perdre définitivement vos données peut sembler faible, mais les conséquences pourraient être dévastatrices.
Le paiement de la première rançon ne résoudra peut-être pas le problème. Si une entreprise décide de céder à la demande de rançon, le pirate demandera probablement davantage d’argent. Même si le pirate fournit immédiatement les clés de chiffrement, l’organisation pourrait mettre des semaines, voire des mois, à restaurer ses informations chiffrées. Dans ce cas, le paiement de la rançon entraîne une interruption prolongée de l’activité et une perte de revenus.
C’est pourquoi une stratégie de réduction des risques liés aux données renforcée constitue la meilleure méthode pour prévenir la perte de données dès le départ.
Violation de votre police d’assurance
De nombreux assureurs proposent désormais des assurances contre la cybercriminalité et les ransomwares aux entreprises et autres organisations. À mesure que les incidents de cybercriminalité se multiplient, de plus en plus d’organisations s’intéressent à la cyberassurance afin de bénéficier d’une protection financière. Les assureurs conçoivent des polices de cyberassurance destinées à couvrir divers coûts liés aux attaques par rançongiciel et autres cybercrimes.
Disposer d’une telle couverture peut s’avérer extrêmement utile en cas d’attaque par rançongiciel. Une police d’assurance peut couvrir les frais de réparation, les rançons et d’autres dépenses. Certaines polices d’assurance contre les pertes d’exploitation peuvent également couvrir les coûts liés à une attaque par rançongiciel. Un assureur spécialisé dans la cyberassurance peut également contribuer à la résolution du problème en envoyant des spécialistes des rançongiciels pour négocier avec le pirate informatique. La cyberassurance peut offrir à une entreprise la tranquillité d’esprit de savoir que le coût du paiement d’une rançon, du déchiffrement des données et d’autres frais pourraient tous être pris en charge.
Toutefois, les entreprises doivent toujours vérifier leurs polices d’assurance avant de verser une rançon. La prise en charge du paiement d’une rançon par une police dépend de ses clauses et des modalités de la rançon. Certaines polices précisent que le paiement d’une rançon enfreint les conditions de couverture de l’organisation. Dans ce cas, le paiement de la rançon pourrait invalider l’intégralité de la police de cyberassurance de l’organisation.
Même si une entreprise est assurée et couverte pour le paiement de rançons liées à des logiciels de rançon, elle peut s’attendre à rencontrer certaines difficultés lors du renouvellement de sa cyberassurance et pourrait voir sa prime augmenter. La hausse du coût de la cybercriminalité entraîne également une augmentation des primes de cyberassurance, qui ont récemment augmenté de 35 % en moyenne aux États-Unis.
Responsabilités pénales et sanctions éventuelles
Outre la perte de données et les modifications défavorables apportées à leurs polices d’assurance cyber, les organisations pourraient également encourir des responsabilités pénales pour avoir versé une rançon. Dans ces cas, le non-respect de la réglementation ou le fait de ne pas signaler une attaque par ransomware pourrait valoir aux responsables de l’organisation une peine d’emprisonnement ou exposer l’entreprise à de lourdes amendes.
Certains pays disposent de lois interdisant le paiement de rançons, rendant ainsi illégal le fait de céder aux demandes financières des cybercriminels. Par exemple, la loi britannique de 2000 sur le terrorisme énumère des infractions pouvant inclure le versement de rançons pour des données chiffrées. Ces infractions concernent notamment les personnes qui effectuent des paiements ou concluent un accord de financement avec un acteur, tout en sachant ou en ayant des raisons valables de soupçonner que les fonds serviront à financer le terrorisme. En vertu de cette loi, le paiement de rançons, même pour des données chiffrées, constitue un acte de terrorisme.
Les organisations doivent également savoir que le paiement d’une rançon pourrait les exposer au risque d’enfreindre des sanctions. Le Département du Trésor américain a récemment publié un avis sur les ransomwares avertissant les entreprises que le paiement de rançons pourrait constituer une violation des réglementations de l’Office of Foreign Assets Control (OFAC). Cet avis souligne que le paiement de rançons à des acteurs malveillants menace les intérêts des États-Unis en matière de sécurité nationale. En raison de cette menace, le paiement de rançons pourrait entraîner une mesure coercitive de la part de l’OFAC, telle qu’une amende.
Bien que le paiement de rançons ne soit pas illégal aux États-Unis, le Federal Bureau of Investigation (FBI) ne recommande pas de payer de rançon en cas d’attaque par ransomware. Toutefois, le FBI ne soutient pas non plus une proposition d’interdiction du paiement de rançons, arguant que cette solution pourrait accroître les risques d’extorsion. Au lieu de cela, le FBI encourage les entreprises à investir dans des solutions de cybersécurité afin de se protéger contre les attaques par ransomware.
Vulnérabilité accrue face aux futures attaques
Les attaques par ransomware se produisent lorsque des cybercriminels infiltrent le réseau ou les systèmes d’une entreprise et obtiennent un accès non autorisé à des données sensibles. Après une attaque par ransomware, les organisations peuvent penser qu’elles peuvent prévenir de nouvelles crises en améliorant leurs pratiques en matière de cybersécurité. Certains décideurs pourraient estimer que payer la première rançon en vaut la peine s’ils peuvent reprendre le travail plus rapidement et reporter l’élaboration d’un plan visant à prévenir de futures attaques par ransomware.
Payer une rançon sans mettre en place des contrôles de sécurité plus robustes est la recette du désastre. Sans une sécurité renforcée, le système reste tout aussi vulnérable après l’attaque par ransomware qu’il ne l’était auparavant. Il pourrait même être davantage exposé, car le pirate informatique connaît désormais le fonctionnement du système. Même si une organisation renforce la sécurité de son réseau après une attaque, les cybercriminels pourraient déjà avoir implanté des virus ou créé une porte dérobée en vue de futures tentatives.
Le paiement d’une rançon offre aux attaquants l’occasion d’en apprendre davantage sur une organisation et son réseau. Au cours de leurs échanges ou négociations avec les pirates, les responsables de l’organisation peuvent accidentellement laisser échapper des informations précieuses concernant le système. Que ce soit par inadvertance ou sous la pression, ils pourraient divulguer des mots de passe, des noms d’utilisateur ou d’autres données sensibles. Des pirates informatiques avisés pourraient exploiter minutieusement ces interactions afin d’obtenir un levier précieux pour de futures attaques.
Le fait de se plier aux exigences financières d’un cybercriminel augmente également le risque qu’il s’en prenne à nouveau à la même organisation. Lorsqu’un pirate sait qu’une entreprise est prête à payer une rançon, celle-ci peut devenir une cible encore plus prisée.
Renforcement et financement des activités criminelles
La cybercriminalité est une activité lucrative : le coût moyen d’une fuite de données à l’échelle mondiale s’élève à 4,24 millions de dollars. Ce sont les secteurs tels que la santé et les entreprises financières qui sont les plus durement touchés. Qu’il s’agisse de rançons ou de frais de remise en état, ces dépenses représentent des pertes considérables pour une organisation.
Le coût d’une attaque par rançongiciel s’explique probablement par la valeur des données volées et chiffrées. Les cybercriminels s’attaquent généralement aux informations bancaires, aux numéros de cartes de crédit, aux secrets d’entreprise et à d’autres données sensibles. Les pirates peuvent tirer des gains substantiels de leurs activités illégales s’ils parviennent à accéder aux bonnes informations et si l’entreprise est disposée à payer. Les pirates impliqués dans ce crime organisé peuvent être attirés par le potentiel de gains élevés que leur procure ce chantage.
Le fait de payer les cybercriminels pour la restitution des données chiffrées les encourage à poursuivre leurs attaques par ransomware. Les acteurs malveillants continueront de se livrer à la cybercriminalité tant que celle-ci restera rentable. Chaque fois qu’une victime paie la rançon, les cybercriminels se sentent davantage encouragés à attaquer des systèmes et à acquérir des données pour leur propre usage.
Le paiement des rançons peut également financer d’autres activités criminelles, en particulier si le groupe à l’origine du rançongiciel fait partie d’une organisation criminelle plus vaste. Malheureusement, les organisations ne sont généralement pas en mesure de savoir ce que ce groupe compte faire des informations qu’il a volées.
Les rançons pourraient financer plusieurs types d’autres comportements criminels :
- Le terrorisme : Les cybercriminels peuvent faire partie d’un groupe terroriste, qu’il soit international ou national. Les groupes terroristes peuvent utiliser les fonds issus de la cybercriminalité pour financer des activités illégales et malveillantes.
- Rançons supplémentaires : Certains groupes de ransomware peuvent vendre les données d’une organisation à un autre groupe qui mènera une attaque pour les mêmes motifs. Ces rançons supplémentaires pourraient entraîner une vague d’usurpations d’identité, des menaces pour la sécurité nationale et bien d’autres conséquences.
- La menace de ruiner la réputation de l’organisation : Les pirates informatiques peuvent se livrer à de l’extorsion, en menaçant de révéler qu’une rançon a déjà été versée si l’organisation ne leur verse pas davantage de fonds. Cela pourrait constituer une motivation de poids dans les pays où le paiement de rançons est illégal. Même ailleurs, certaines entreprises peuvent être prêtes à tout pour éviter que le versement de la rançon ne soit rendu public par les médias.
La meilleure solution : des sauvegardes préparées à faire face aux ransomwares
Les options pour faire face à une attaque par ransomware peuvent sembler sombres : perdre vos données si vous ne payez pas et perdre vos informations si vous payez. Pourtant, si votre organisation est victime d’une attaque par ransomware, céder à la demande de rançon n’est jamais la solution idéale. La liste des risques l’emporte largement sur les avantages et montre clairement que vous ne devez pas payer la rançon. Cependant, vous souhaitez tout de même récupérer vos données perdues ou volées.
Il existe des solutions de récupération des données autres que le paiement d’une rançon. Une statistique encourageante 84,5 % des entreprises mondiales victimes d’un rançongiciel ont récupéré leurs données sans payer la rançon. Ce chiffre est nettement supérieur à celui des entreprises ayant payé la rançon avant de récupérer leurs informations. Ces entreprises ont trouvé un autre moyen de se remettre d’une attaque par rançongiciel, et de nombreuses organisations peuvent en faire de même.
La meilleure solution face à la menace des attaques par rançongiciel consiste à disposer d’une sauvegarde adaptée à ce type de menaces. La sauvegarde de vos fichiers et de vos données garantit l’accès à plusieurs copies. Même si le fichier d’origine est compromis, les entreprises peuvent accéder à leurs informations critiques grâce à ces copies. Les sauvegardes permettent aux organisations de poursuivre leurs activités et de ne plus subir la pression de devoir payer la rançon.
Une solution de sauvegarde anti-ransomware offre une protection résiliente et hautement sécurisée contre les attaques par ransomware. Un plan solide de sauvegarde et de reprise après sinistre aide les organisations à atténuer le risque lié aux ransomwares et à réduire le coût des temps d’arrêt en cas d’attaque.
Protégez votre entreprise contre les ransomwares
Une solution de sauvegarde adaptée aux ransomwares aide les entreprises à se remettre d’une attaque et leur permet d’avoir pleinement confiance en leur plan de reprise après sinistre. Lorsque vous recherchez une solution adaptée aux ransomwares pour votre organisation, faites appel à HYCU.
HYCU est une solution primée de sauvegarde et de restauration multicloud.
Grâce à HYCU, les entreprises peuvent déployer des sauvegardes dans le cloud en quelques minutes et restaurer leurs données d’un simple clic.
L’interface simple et l’intégration technologique native assurent la résilience des données et aident les organisations à gérer leur charge de travail.
Pour tester gratuitement HYCU, prenez rendez-vous dès aujourd’hui pour une démonstration d’HYCU !

Obtenez les dernières informations et mises à jour
By submitting, I agree to the HYCU Subscription Agreement , Terms of Usage , and Privacy Policy .