Ransomware-Angriffe – Zahlen Sie niemals das Lösegeld (und zwar aus folgenden Gründen)
Cyberkriminelle starten Malware-Angriffe, um die wertvollen Daten Ihres Unternehmens ins Visier zu nehmen und diese gegen Lösegeld zu halten, um daraus Profit zu schlagen. Wenn Sie glauben, dass Ihnen das nicht passieren wird, sollten Sie noch einmal darüber nachdenken. Angesichts der Tatsache, dass im Durchschnitt alle 11 Sekunden ein Angriff stattfindet und Unternehmen mit Ausfallzeiten von bis zu 16 Tagen konfrontiert sind, ist es eher eine Frage des „Wann“ als des „Ob“ – und das gilt auch für Ihre Sicherungsdaten.
Wenn ein Unternehmen Opfer eines Ransomware-Angriffs wird, mag es zunächst so aussehen, als sei die Erfüllung der Lösegeldforderung des Hackers die beste Lösung. Schließlich versprechen die Hacker, den Zugriff auf die verschlüsselten Daten und Dateien wiederherzustellen, sobald das Unternehmen das Lösegeld gezahlt hat.
Die Zahlung von Lösegeld birgt jedoch mehrere Risiken.
- Erstens kann es Sie Millionen kosten.
- Zweitens gibt es keine Garantie dafür, dass die Hacker Ihre Daten freigeben.
- Mindestens die Hälfte der Unternehmen, die tatsächlich Lösegeld gezahlt haben, konnte nicht alle ihre Daten wiederherstellen.
- Wenn Sie das Lösegeld zahlen, finanzieren Sie damit weitere kriminelle Aktivitäten in der Zukunft.
Als IT-Verantwortlicher müssen Sie die besten Entscheidungen zum den Schutz der Daten Ihres Unternehmens zu treffen.
Deshalb ist es von entscheidender Bedeutung, die Risiken von Lösegeldzahlungen zu verstehen bevor Sie mit einem Ransomware-Angriff konfrontiert werden.
Die brutale Realität von Ransomware-Angriffen
Ransomware kann den Betriebsablauf eines Unternehmens erheblich beeinträchtigen und ist schwer zu erkennen, bis Sie keinen Zugriff mehr auf bestimmte Dateien haben. Der Ransomware-Code wird in eine Datei oder auf einen Computer geladen, wenn ein Benutzer den Link öffnet oder die Datei herunterlädt, die den Code enthält. Nach dem Herunterladen verschlüsselt die Ransomware Unternehmensdateien und kann den gesamten Computer sperren. Der Hacker versendet anschließend Nachrichten, in denen er den Benutzer auf die Ransomware hinweist und Geld fordert.
Ransomware-Angriffe nehmen zu
Ransomware-Angriffe nehmen weltweit an Häufigkeit zu, wobei Unternehmen aus allen Branchen zu Opfern werden.
Weltweit haben Ransomware-Angriffe auf Unternehmen einen historischen Höchststand erreicht, wobei die Betroffene bei 68,5 % liegt. Diese Zahl ist gegenüber etwas mehr als 55 % im Jahr 2018 gestiegen. Diese Zahlen deuten darauf hin, dass die Wahrscheinlichkeit, dass Ihr Unternehmen in naher Zukunft Opfer eines Ransomware-Angriffs wird, zunimmt.
Im Juni 2022 veröffentlichte Statistiken ergaben, dass im Jahr 2021 weltweit rund 5,4 Milliarden Ransomware-Angriffe stattfanden. Obwohl Ransomware weltweit nur die sechsthäufigste Art von Malware-Angriffen weltweit, können diese Angriffe dennoch eine erhebliche Bedrohung für Ihre geschäftlichen Aktivitäten darstellen. Die Kosten eines Ransomware-Angriffs gehen über die Höhe des Lösegelds hinaus und können Einkommensverluste aufgrund von Ausfallzeiten, einen Rufschaden sowie den Verlust von Kunden umfassen.
Unternehmen, die nicht ausreichend vorbereitet sind, leiden oft am stärksten unter einem Ransomware-Angriff. So bestätigte der CEO von Colonial Pipeline Anfang 2021, dass das Unternehmen ein Lösegeld in Höhe von 5 Millionen Dollar an die Hacker gezahlt hatte. Das Unternehmen ging davon aus, dass die Hacker in ein Netzwerk eingedrungen waren, das nicht durch eine Multi-Faktor-Authentifizierung geschützt war – eine Cybersicherheitsstrategie, bei der Nutzer ihre Identität über mehrere Kanäle nachweisen müssen.
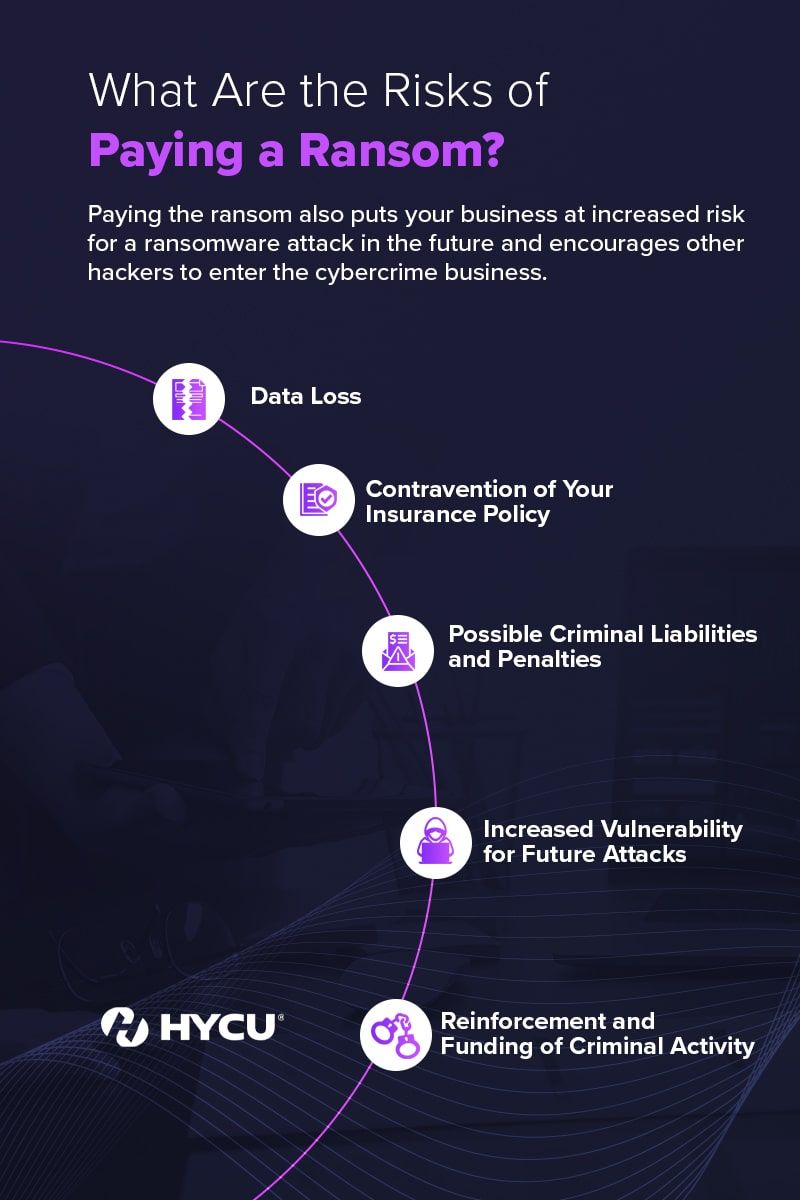
Welche Risiken birgt die Zahlung eines Lösegelds?
Sollten Unternehmen Lösegeld zahlen? Nachgeben ist eine recht häufige Reaktion. Von den Organisationen in den Vereinigten Staaten, die im Jahr 2020 Opfer eines Ransomware-Angriffs wurden, zahlten 68 % das Lösegeld.
Unternehmen setzen sich jedoch wahrscheinlich verschiedenen Risiken aus, wenn sie Hacker bezahlen. Von Datenverlusten über Verstöße gegen die Unternehmensversicherung bis hin zu möglichen strafrechtlichen Sanktionen – diese Folgen können dem Betrieb Ihres Unternehmens noch größeren Schaden zufügen. Die Zahlung des Lösegeldes erhöht zudem das Risiko Ihres Unternehmens, in Zukunft erneut Opfer eines Ransomware-Angriffs zu werden, und ermutigt andere Hacker, in die Cyberkriminalität einzusteigen.
Datenverlust
Wenn ein Unternehmen die Zahlung von Lösegeld in Erwägung zieht, möchte es sicher sein, dass die Cyberkriminellen nach der Zahlung den Schlüssel zur Entschlüsselung seiner Dateien bereitstellen. Schließlich ist der Grund, warum es überhaupt in Erwägung zieht, die enorme Summe zu zahlen, die Hacker oft verlangen, die Wiederherstellung seiner Daten.
Ransomware-Autoren haben ein Interesse daran, Verschlüsselungsschlüssel freizugeben, um sicherzustellen, dass Unternehmen weiterhin zahlen. Wenn Cyberkriminelle den Ruf erlangen, Daten nicht freizugeben, haben Unternehmen nach der Zahlung keine Hoffnung mehr, ihre Dateien wiederherzustellen. Letztendlich werden Unternehmen weniger geneigt sein, künftigen Forderungen nachzukommen. Das Vertrauen eines Unternehmens in das Versprechen der Hacker, die Daten zurückzugeben, ist seine Motivation zur Zahlung.
Ungeachtet dessen, was die Hacker sagen, wenn sie versuchen, das Opfer zur Zahlung des Lösegeldes zu bewegen, gibt es keine Garantie dafür, dass sie die Daten anschließend tatsächlich zurückgeben. Eine Studie zu den Folgen für Unternehmen, die von einem Ransomware-Angriff betroffen waren, ergab, dass von den Unternehmen, die das erste Lösegeld zahlten, nur 60 % den Zugriff auf ihre Daten wiedererlangen.
Weitere 32 % zahlten zusätzliche Lösegeldbeträge, bevor sie ihre Daten zurückerhielten, während 8 % ihre gestohlenen Informationen nie wiedererlangten. Die Wahrscheinlichkeit, Ihre Daten für immer zu verlieren, mag gering erscheinen, doch die Folgen könnten verheerend sein.
Die Zahlung des ersten Lösegelds löst das Problem möglicherweise nicht. Wenn sich ein Unternehmen entscheidet, der Lösegeldforderung nachzukommen, wird der Hacker wahrscheinlich mehr Geld verlangen. Selbst wenn der Hacker die Verschlüsselungsschlüssel sofort bereitstellt, könnte es Wochen oder Monate dauern, bis das Unternehmen seine verschlüsselten Informationen wiederherstellen kann. In diesem Fall führt die Zahlung des Lösegeldes zu anhaltenden Ausfallzeiten und Einnahmeverlusten.
Deshalb ist eine solide Strategie zur Minderung von Datenrisiken der beste Weg, um Datenverlust von vornherein zu verhindern.
Verstoß gegen Ihre Versicherungspolice
Viele Versicherungsgesellschaften bieten mittlerweile Cyberkriminalitäts- und Ransomware-Versicherungen für Unternehmen und andere Organisationen an. Da Cyberkriminalitätsvorfälle immer häufiger auftreten, interessieren sich immer mehr Organisationen für Cyberversicherungen, um sich finanziell abzusichern. Versicherungsanbieter gestalten Cyberversicherungen so, dass sie verschiedene Kosten im Zusammenhang mit Ransomware-Angriffen und anderer Cyberkriminalität abdecken.
Eine solche Versicherung kann im Falle eines Ransomware-Angriffs äußerst hilfreich sein. Eine Versicherungspolice kann Reparaturkosten, Lösegeldzahlungen und sonstige Ausgaben abdecken. Manche Betriebsunterbrechungsversicherungen decken möglicherweise ebenfalls Kosten im Zusammenhang mit einem Ransomware-Angriff ab. Ein Cyberversicherungsanbieter kann zudem bei der Lösung des Problems helfen, indem er Ransomware-Spezialisten entsendet, die mit dem Hacker verhandeln. Eine Cyberversicherung kann einem Unternehmen die Gewissheit geben, dass die Kosten für die Zahlung eines Lösegelds, die Entschlüsselung von Daten und vieles mehr vollständig abgedeckt sein könnten.
Unternehmen sollten jedoch stets ihre Versicherungspolicen prüfen, bevor sie Lösegeld zahlen. Ob eine Police Lösegeldzahlungen abdeckt, hängt von ihren Bestimmungen und den Einzelheiten der Lösegeldforderung ab. In einigen Policen ist festgelegt, dass die Zahlung von Lösegeld einen Verstoß gegen den Versicherungsschutz des Unternehmens darstellt. In diesem Fall könnte die Zahlung des Lösegelds die gesamte Cyberversicherung des Unternehmens ungültig machen.
Selbst wenn ein Unternehmen versichert ist und der Versicherungsschutz Ransomware-Zahlungen abdeckt, muss es mit Schwierigkeiten bei der Verlängerung seiner Cyberversicherung rechnen und möglicherweise mit einer Prämienerhöhung. Ein Anstieg der Kosten durch Cyberkriminalität führt zudem zu höheren Prämien für Cyberversicherungen, die in den Vereinigten Staaten kürzlich um durchschnittlich 35 % in den Vereinigten Staaten.
Mögliche strafrechtliche Haftungen und Strafen
Neben Datenverlusten und nachteiligen Änderungen an ihren Cyberversicherungsverträgen könnten Unternehmen durch die Zahlung eines Lösegelds auch mit möglichen strafrechtlichen Haftungen konfrontiert werden. In diesen Fällen könnte die Nichteinhaltung von Vorschriften oder die Unterlassung der Meldung eines Ransomware-Angriffs dazu führen, dass Führungskräfte des Unternehmens in Haft geraten oder das Unternehmen mit hohen Geldstrafen belegt wird.
In einigen Ländern gibt es Gesetze gegen Lösegeldzahlungen, wodurch es illegal ist, den Forderungen der Cyberkriminellen nach Geld nachzukommen. So listet beispielsweise der britische Terrorism Act 2000 Straftatbestände auf, die die Zahlung von Lösegeld für verschlüsselte Daten umfassen könnten. Zu diesen Straftaten zählen auch solche, bei denen Personen Zahlungen leisten oder eine Finanzierungsvereinbarung mit einem Akteur eingehen und wissen oder den begründeten Verdacht hegen, dass die Gelder zur Finanzierung des Terrorismus verwendet werden. Nach diesem Gesetz stellt die Zahlung von Lösegeld, selbst für verschlüsselte Daten, einen terroristischen Akt dar.
Unternehmen müssen sich zudem bewusst sein, dass die Zahlung von Lösegeld das Risiko eines Verstoßes gegen Sanktionen mit sich bringen könnte. Das US-Finanzministerium hat kürzlich eine Warnung zu Ransomware veröffentlicht, in der Unternehmen darauf hingewiesen werden, dass Lösegeldzahlungen einen Verstoß gegen die Vorschriften des Office of Foreign Assets Control (OFAC) darstellen könnten. In der Warnung wird darauf hingewiesen, dass die Zahlung von Lösegeld an böswillige Akteure die nationalen Sicherheitsinteressen der USA gefährdet. Aufgrund dieser Bedrohung könnten Lösegeldzahlungen eine Durchsetzungsmaßnahme seitens des OFAC nach sich ziehen, beispielsweise eine Geldstrafe.
Zwar ist die Zahlung von Lösegeld in den USA nicht illegal, doch das Federal Bureau of Investigation (FBI) unterstützt die Zahlung von Lösegeld bei einem Ransomware-Angriff nicht. Das FBI lehnt jedoch auch ein vorgeschlagenes Verbot von Lösegeldzahlungen und argumentiert, dass diese Maßnahme zu einem erhöhten Erpressungspotenzial führen könnte. Stattdessen ermutigt das FBI Unternehmen, in Cybersicherheitslösungen zu investieren, um sich vor Ransomware-Angriffen zu schützen.
Erhöhte Anfälligkeit für zukünftige Angriffe
Ransomware-Angriffe treten auf, wenn Cyberkriminelle in das Netzwerk oder die Systeme eines Unternehmens eindringen und sich unbefugten Zugriff auf sensible Daten verschaffen. Nach einem Ransomware-Angriff könnten Unternehmen glauben, weitere Krisen durch eine Verbesserung ihrer Cybersicherheitsmaßnahmen verhindern zu können. Einige Entscheidungsträger kommen möglicherweise zu dem Schluss, dass sich die Zahlung des ersten Lösegelds lohnt, wenn sie dadurch schneller wieder arbeitsfähig sind, und schieben die Ausarbeitung eines Plans zur zukünftige Ransomware-Angriffe zu verhindern.
Die Zahlung eines Lösegeldes ohne die Einführung robusterer Sicherheitsmaßnahmen ist ein Rezept für eine Katastrophe. Ohne stärkere Sicherheitsmaßnahmen ist das System nach dem Ransomware-Angriff genauso anfällig wie zuvor. Es könnte sogar noch stärker gefährdet sein, da der Hacker nun die Funktionsweise des Systems kennt. Selbst wenn ein Unternehmen seine Netzwerksicherheit nach einem Angriff verschärft, könnten die Cyberkriminellen bereits Viren eingeschleust oder eine Hintertür für zukünftige Angriffe geschaffen haben.
Die Zahlung eines Lösegelds gibt Angreifern die Möglichkeit, mehr über ein Unternehmen und dessen Netzwerk zu erfahren. Während ihrer Kontakte oder Verhandlungen mit den Hackern könnten Unternehmensvertreter versehentlich wertvolle Informationen über das System preisgeben. Ob nun aus Unwissenheit oder unter Druck – Vertreter könnten Passwörter, Benutzernamen oder andere sensible Daten offenlegen. Erfahrene Hacker könnten diese Interaktionen sorgfältig auswerten, um wertvolle Hebel für spätere Angriffe zu gewinnen.
Die Erfüllung der finanziellen Forderungen von Cyberkriminellen erhöht zudem die Wahrscheinlichkeit, dass diese dieselbe Organisation erneut angreifen. Wenn ein Hacker weiß, dass ein Unternehmen Lösegeld zahlt, könnte dieses Unternehmen zu einem noch attraktiveren Ziel werden.
Verstärkung und Finanzierung krimineller Aktivitäten
Cyberkriminalität ist ein lukratives Geschäft – die durchschnittlichen Kosten einer Datenpanne weltweit belaufen sich auf 4,24 Millionen US-Dollar. Branchen wie das Gesundheitswesen und Finanzunternehmen sind davon am stärksten betroffen. Unabhängig davon, ob es sich bei diesen Ausgaben um Lösegeldzahlungen oder Wiederherstellungskosten handelt, stellen sie für eine Organisation erhebliche Verluste dar.
Die Kosten eines Ransomware-Angriffs sind wahrscheinlich auf den hohen Wert der gestohlenen und verschlüsselten Daten zurückzuführen. Cyberkriminelle haben es in der Regel auf Bankdaten, Kreditkartennummern, Betriebsgeheimnisse und andere sensible Daten abgesehen. Hacker können mit ihren illegalen Aktivitäten erhebliche Summen erwirtschaften, wenn sie Zugriff auf die richtigen Informationen erhalten und das betroffene Unternehmen zur Zahlung bereit ist. Hacker, die sich an dieser organisierten Kriminalität beteiligen, werden möglicherweise durch das Potenzial hoher Gewinne aus ihren Erpressungsaktionen angezogen.
Die Zahlung von Lösegeld an Cyberkriminelle für die Freigabe verschlüsselter Daten ermutigt diese, weiterhin Ransomware-Angriffe durchzuführen. Böswillige Akteure werden so lange Cyberkriminalität betreiben, wie diese profitabel ist. Jedes Mal, wenn ein Opfer das Lösegeld zahlt, werden Cyberkriminelle darin bestärkt, Systeme anzugreifen und Daten für ihre eigenen Zwecke zu erbeuten.
Lösegeldzahlungen können auch andere kriminelle Aktivitäten finanzieren, insbesondere wenn die Ransomware-Bande Teil einer größeren kriminellen Organisation ist. Leider können Unternehmen in der Regel nicht herausfinden, was die Ransomware-Bande mit den gestohlenen Informationen vorhat.
Lösegeldzahlungen könnten verschiedene andere kriminelle Handlungen finanzieren:
- Terrorismus: Cyberkriminelle können Teil einer terroristischen Vereinigung sein, sei es auf internationaler oder nationaler Ebene. Terroristische Gruppen können Gelder aus Cyberkriminalität zur Finanzierung illegaler und böswilliger Aktivitäten nutzen.
- Weitere Lösegeldzahlungen: Manche Ransomware-Banden verkaufen die Daten eines Unternehmens möglicherweise an eine andere Gruppe, die aus denselben Motiven einen Angriff verübt. Zusätzliche Lösegeldforderungen könnten zu weitverbreitetem Identitätsdiebstahl, Gefahren für die nationale Sicherheit und vielem mehr führen.
- Die Gefahr, den Ruf des Unternehmens zu ruinieren: Die Hacker könnten Erpressungsversuche unternehmen und damit drohen, eine frühere Lösegeldzahlung öffentlich zu machen, sofern das Unternehmen nicht weitere Gelder bereitstellt. Dies könnte in Ländern, in denen die Zahlung von Lösegeld illegal ist, ein starkes Motiv darstellen. Selbst an anderen Standorten könnten manche Unternehmen verzweifelt versuchen, die Lösegeldzahlung aus den Medien herauszuhalten.
Die beste Lösung – Ransomware-sichere Backups
Die Optionen im Umgang mit einem Ransomware-Angriff mögen düster erscheinen – Sie verlieren Ihre Daten, wenn Sie nicht zahlen, und Sie verlieren Ihre Informationen, wenn Sie zahlen. Sollte Ihr Unternehmen jedoch Opfer eines Ransomware-Angriffs werden, ist die Erfüllung der Geldforderung niemals die ideale Lösung. Die Liste der Risiken überwiegt bei weitem die Vorteile und macht deutlich, dass Sie das Lösegeld nicht zahlen sollten. Dennoch möchten Sie Ihre verlorenen oder gestohlenen Daten natürlich wiederherstellen.
Es gibt andere Lösungen zur Datenwiederherstellung als die Zahlung von Lösegeld. Eine ermutigende 84,5 % der weltweit von Ransomware betroffenen Unternehmen konnten ihre Daten wiederherstellen, ohne das Lösegeld zu zahlen. Diese Zahl liegt deutlich über derjenigen der Unternehmen, die das Lösegeld gezahlt haben, bevor sie ihre Daten wiederherstellen konnten. Diese Unternehmen fanden einen anderen Weg, sich von einem Ransomware-Angriff zu erholen, und viele Organisationen können dies ebenfalls tun.
Die beste Lösung gegen die Bedrohung durch Ransomware-Angriffe ist ein Ransomware-sicheres Backup. Durch die Sicherung Ihrer Dateien und Daten wird sichergestellt, dass mehrere Kopien verfügbar sind. Selbst wenn die Originaldatei kompromittiert wird, können Unternehmen über die Kopien auf ihre kritischen Informationen zugreifen. Backups ermöglichen es Unternehmen, ihren Betrieb fortzusetzen und den Druck zur Zahlung des Lösegelds zu mindern.
Eine Backup-Lösung zum Schutz vor Ransomware bietet einen robusten, hochsicheren Schutz vor Ransomware-Angriffen. Ein robuster Backup- und Notfallwiederherstellungsplan hilft Unternehmen, das Risiko von Ransomware zu mindern und die Kosten für Ausfallzeiten im Falle eines Angriffs zu senken.
Schützen Sie Ihr Unternehmen vor Ransomware
Eine Ransomware-taugliche Backup-Lösung hilft Unternehmen, sich von Angriffen zu erholen, und gibt ihnen das Vertrauen in ihren Notfallwiederherstellungsplan. Wenn Sie auf der Suche nach einer Ransomware-sicheren Lösung für Ihr Unternehmen sind, arbeiten Sie mit HYCU zusammen.
HYCU ist eine preisgekrönte Multi-Cloud-Backup- und Wiederherstellungslösung.
Mit HYCU können Unternehmen Cloud-Backups innerhalb weniger Minuten bereitstellen und Daten mit nur einem Klick wiederherstellen.
Die einfache Benutzeroberfläche und die native Technologieintegration gewährleisten Datenausfallsicherheit und unterstützen Unternehmen bei der Verwaltung ihrer Arbeitslasten.
Um HYCU kostenlos zu testen, vereinbaren Sie noch heute eine Demo von HYCU!

Erhalten Sie die neuesten Erkenntnisse und Updates
By submitting, I agree to the HYCU Abonnementvertrag , Terms of Usage , and Datenschutzbestimmungen .