Los ciberdelincuentes lanzan ataques de malware dirigidos a los valiosos datos de su empresa con el fin de retenerlos a cambio de un rescate para obtener beneficios. Si cree que eso no le va a pasar a usted, piénselo de nuevo. Con un ataque cada 11 segundos de media y unas organizaciones que se enfrentan a tiempos de inactividad de hasta 16 días, se trata más bien de una cuestión de «cuándo», no de «si» —y esto incluye sus datos de copia de seguridad—.
Cuando una empresa sufre un ataque de ransomware, acceder a la petición de rescate del pirata informático puede parecer la mejor solución. Al fin y al cabo, los piratas afirman que devolverán el acceso a los datos y archivos cifrados una vez que la empresa haya pagado el rescate.
Existen varios riesgos asociados al pago de rescates por ransomware.
- En primer lugar, puede costarle millones.
- En segundo lugar, no hay garantía de que los piratas informáticos le devuelvan sus datos.
- Al menos la mitad de las empresas que realmente pagan el rescate no pudieron recuperar todos sus datos.
- Si paga el rescate, estará financiando futuras actividades delictivas.
Como responsable de TI, debe tomar las mejores decisiones para la protección de los datos de su organización.
Por eso es fundamental comprender los riesgos que conlleva el pago de rescates por ransomware antes de que se enfrente a un ataque de ransomware.
La cruda realidad de los ataques de ransomware
El ransomware puede causar estragos en las operaciones de una organización y es difícil de detectar hasta que ya no se tiene acceso a determinados archivos. El código del ransomware se carga en un archivo o en un ordenador cuando un usuario abre el enlace o descarga el archivo que contiene dicho código. Una vez descargado, el ransomware cifra los archivos de la empresa y puede bloquear todo el ordenador. A continuación, el pirata informático envía mensajes alertando al usuario de la presencia del ransomware y exigiendo un pago.
Aumentan los ataques de ransomware
Los ataques de ransomware están aumentando en frecuencia en todo el mundo, y empresas de todos los sectores se ven afectadas.
Los ataques de ransomware a organizaciones a nivel mundial se encuentran en su nivel más alto de la historia, con una tasa de victimización situándose en el 68,5 %. Esta cifra supone un aumento con respecto al 55 % con algo más de que se registró en 2018. Estas cifras indican que la probabilidad de que su empresa sea víctima de un ataque de ransomware en un futuro próximo está aumentando.
Las estadísticas publicadas en junio de 2022 revelaron que en 2021 se produjeron en todo el mundo alrededor de 5.4 mil millones de ataques de ransomware se produjeron en todo el mundo en 2021. Aunque el ransomware es solo el sexto más común tipo de ataque de malware a nivel mundial, estos ataques pueden suponer una amenaza significativa para sus actividades empresariales. El coste de un ataque de ransomware va más allá del precio del rescate y puede incluir la pérdida de ingresos debido al tiempo de inactividad, el daño a la reputación y la pérdida de clientes.
Las empresas que no están debidamente preparadas suelen ser las más afectadas por un ataque de ransomware. Por ejemplo, el director ejecutivo de Colonial Pipeline confirmó a principios de 2021 que la empresa pagó un rescate de 5 millones de dólares a los piratas informáticos. La empresa consideraba que los piratas informáticos se habían infiltrado en una red que no estaba protegida mediante autenticación multifactorial, una estrategia de ciberseguridad que exige a los usuarios verificar su identidad a través de múltiples medios.
¿Cuáles son los riesgos de pagar un rescate?
¿Deberían las empresas pagar el rescate exigido por el ransomware? Ceder a las exigencias es una respuesta bastante habitual. De las organizaciones de Estados Unidos que sufrieron un ataque de ransomware en 2020, el 68 % pagó el rescate.
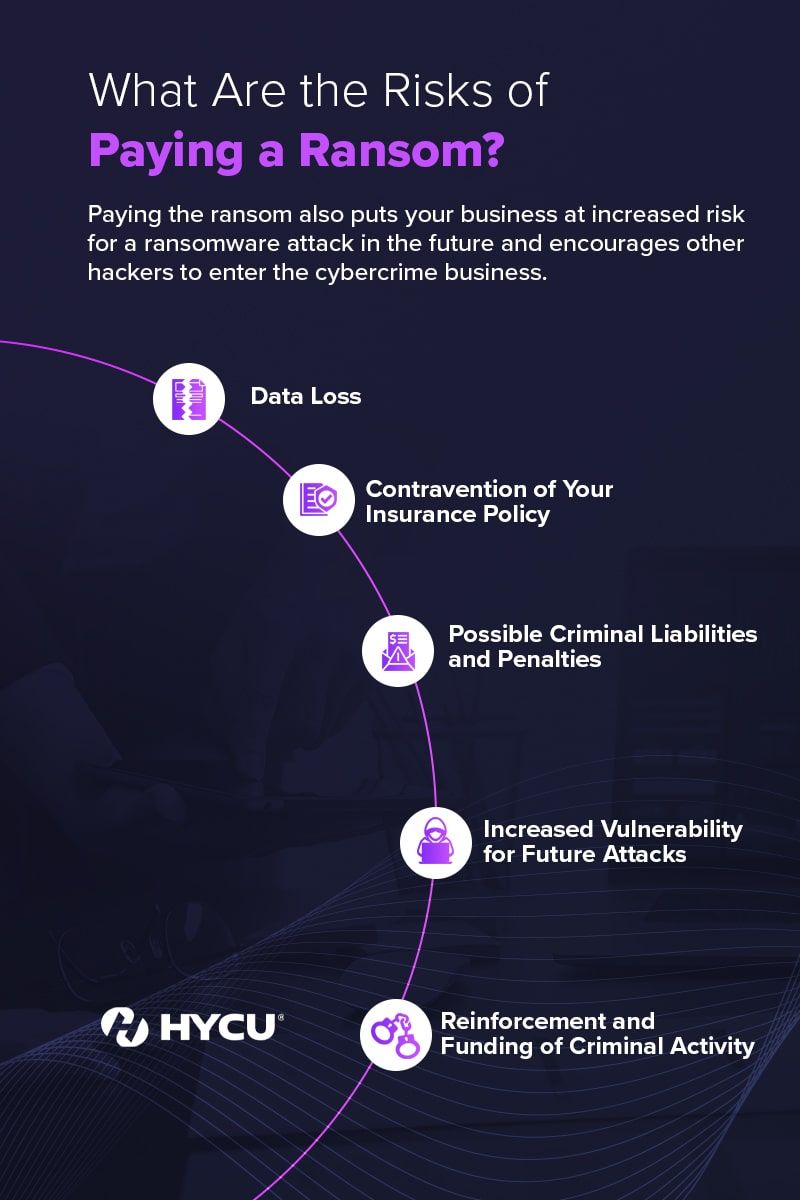
Sin embargo, es probable que las organizaciones se enfrenten a diversos riesgos si pagan a los piratas informáticos. Desde la pérdida de datos y el incumplimiento de la póliza de seguro corporativo hasta posibles sanciones penales, estas consecuencias pueden causar aún más daño a las operaciones de su organización. Pagar el rescate también expone a su empresa a un mayor riesgo de sufrir un ataque de ransomware en el futuro y anima a otros piratas informáticos a dedicarse al cibercrimen.
Pérdida de datos
Cuando una empresa se plantea pagar un rescate, quiere asegurarse de que los ciberdelincuentes le proporcionarán la clave para descifrar sus archivos una vez realizado el pago. Al fin y al cabo, la razón por la que se plantearía pagar la enorme suma que suelen exigir los hackers es, en primer lugar, recuperar su información.
Los autores de ransomware tienen un incentivo para facilitar las claves de cifrado con el fin de garantizar que las organizaciones sigan pagando. Si los ciberdelincuentes se ganan la reputación de no devolver los datos, las organizaciones ya no tendrán la esperanza de recuperar sus archivos una vez que hayan pagado. A la larga, las empresas se mostrarán menos dispuestas a acceder a futuras exigencias. La confianza de una organización en la promesa del pirata informático de devolver los datos es su motivación para pagar.
A pesar de lo que digan los piratas informáticos al intentar convencer a la víctima de que abone el rescate, no hay garantía alguna de que devuelvan los datos posteriormente. Un estudio sobre los resultados de las empresas afectadas por un ataque de ransomware reveló que, de las empresas que pagan el primer rescate, solo el 60 % recupera el acceso a los datos.
Un 32 % adicional pagó más rescates antes de recuperar sus datos, mientras que el 8 % nunca recuperó la información sustraída. La probabilidad de perder sus datos para siempre puede parecer escasa, pero las consecuencias podrían ser devastadoras.
Pagar el primer rescate puede que no resuelva el problema. Si una empresa decide acceder a la petición de rescate, es probable que el pirata informático solicite más dinero. Incluso si el pirata informático proporciona las claves de cifrado de inmediato, la organización podría tardar semanas o meses en restaurar su información cifrada. En este caso, el pago del rescate conlleva un tiempo de inactividad prolongado y una pérdida de ingresos.
Por eso, una estrategia de mitigación de riesgos de datos bien consolidada es el mejor método para prevenir la pérdida de datos desde el principio.
Incumplimiento de su póliza de seguro
Actualmente, muchas aseguradoras ofrecen seguros contra delitos cibernéticos y ransomware para empresas y otras organizaciones. A medida que los incidentes de ciberdelincuencia se vuelven más frecuentes, son cada vez más las organizaciones que se interesan por los seguros cibernéticos para contar con cierta protección financiera. Las aseguradoras diseñan pólizas de seguro cibernético para cubrir diversos costes relacionados con los ataques de ransomware y otros delitos cibernéticos.
Contar con este tipo de cobertura podría resultar de gran ayuda en caso de sufrir un ataque de ransomware. Una póliza de seguro podría cubrir los costes de reparación, los rescates y otros gastos. Algunas pólizas de interrupción de la actividad empresarial también pueden cubrir los costes relacionados con un ataque de ransomware. Una aseguradora especializada en ciberseguridad también puede ayudar a resolver la situación enviando a especialistas en ransomware para negociar con el pirata informático. El seguro cibernético puede proporcionar a una empresa la tranquilidad de saber que el coste del pago de un rescate, el descifrado de datos y otros gastos podrían quedar cubiertos.
No obstante, las empresas deben consultar siempre sus pólizas de seguro antes de pagar un rescate. El hecho de que una póliza cubra o no el rescate depende de sus estipulaciones y de los detalles del mismo. Algunas pólizas especifican que el pago de un rescate contraviene la cobertura de la organización. En este caso, el pago del rescate podría invalidar la totalidad de la póliza de seguro cibernético de la organización.
Incluso si una empresa está asegurada y cuenta con cobertura para el pago de rescates por ransomware, puede encontrarse con ciertas dificultades a la hora de renovar su seguro cibernético y es posible que sufra un aumento de la prima. El incremento del coste de los delitos cibernéticos también conlleva un aumento de las primas de los seguros cibernéticos, que recientemente subieron una 35 % de media en Estados Unidos.
Posibles responsabilidades penales y sanciones
Además de la pérdida de datos y los cambios desfavorables en sus pólizas de seguro cibernético, las organizaciones también podrían enfrentarse a posibles responsabilidades penales por pagar un rescate. En estos casos, el incumplimiento de la normativa o la omisión de la notificación de un ataque de ransomware podría acarrear penas de prisión para los responsables de la organización o someter a la empresa a cuantiosas multas.
Algunos países cuentan con leyes que prohíben el pago de rescates, por lo que resulta ilegal acceder a las exigencias económicas de los ciberdelincuentes. Por ejemplo, la Ley contra el terrorismo de 2000 del Reino Unido enumera los delitos que podrían incluir el pago de rescates por datos cifrados. Entre estos delitos se incluyen aquellos en los que una persona realiza pagos o celebra un acuerdo de financiación con un actor y sabe, o tiene sospechas razonables, de que los fondos se utilizarán para financiar el terrorismo. En virtud de esta ley, el pago de rescates, incluso por datos cifrados, constituye un acto de terrorismo.
Las organizaciones también deben ser conscientes de que el pago de un rescate podría exponerlas al riesgo de infringir sanciones. El Departamento del Tesoro de EE. UU. ha publicó un aviso sobre el ransomware en el que se alertaba a las empresas de que el pago de rescates podría constituir una infracción de la normativa de la Oficina de Control de Activos Extranjeros (OFAC). El aviso advierte de que el pago de rescates a actores maliciosos pone en peligro los intereses de seguridad nacional de EE. UU. Debido a esta amenaza, el pago de rescates podría dar lugar a una respuesta coercitiva por parte de la OFAC, como una sanción económica.
Aunque el pago de rescates no es ilegal en EE. UU., la Oficina Federal de Investigación (FBI) no respalda el pago de rescates en caso de un ataque de ransomware. Sin embargo, el FBI tampoco apoya una propuesta de prohibición del pago de rescates, argumentando que dicha solución podría dar lugar a un mayor riesgo de extorsión. En su lugar, el FBI anima a las empresas a invertir en soluciones de ciberseguridad para protegerse de los ataques de ransomware.
Mayor vulnerabilidad ante futuros ataques
Los ataques de ransomware se producen cuando los ciberdelincuentes se infiltran en la red o los sistemas de una empresa y obtienen acceso no autorizado a datos confidenciales. Tras un ataque de ransomware, las organizaciones pueden pensar que pueden prevenir nuevas crisis mejorando sus prácticas de ciberseguridad. Algunos responsables de la toma de decisiones podrían decidir que merece la pena pagar el primer rescate si así pueden reanudar el trabajo más rápidamente y posponer la elaboración de un plan para prevenir futuros ataques de ransomware.
Pagar un rescate sin implementar controles de seguridad más sólidos es una receta para el desastre. Sin una seguridad más sólida, el sistema sigue siendo tan vulnerable tras el ataque de ransomware como lo era antes. Es posible que incluso esté más expuesto, ya que el pirata informático conoce ahora el funcionamiento del sistema. Incluso si una organización refuerza la seguridad de su red tras un ataque, es posible que los ciberdelincuentes ya hayan introducido virus o creado una puerta trasera para futuros intentos.
El pago de un rescate brinda a los atacantes la oportunidad de recabar información sobre una organización y su red. Durante sus contactos o negociaciones con los piratas informáticos, los responsables de la organización podrían revelar accidentalmente información valiosa sobre el sistema. Ya sea de forma inconsciente o bajo presión, podrían divulgar contraseñas, nombres de usuario u otro material sensible. Los piratas informáticos más astutos podrían analizar minuciosamente estas interacciones para obtener una ventaja valiosa de cara a futuros ataques.
Cumplir con las exigencias económicas de un ciberdelincuente también aumenta la probabilidad de que vuelva a atacar a la misma organización. Cuando un pirata informático sabe que una empresa pagará un rescate, dicha empresa podría convertirse en un objetivo aún más atractivo.
Refuerzo y financiación de la actividad delictiva
La ciberdelincuencia es un negocio lucrativo: el coste medio de una filtración de datos a nivel mundial es de 4,24 millones de dólares. Sectores como el sanitario y el financiero son los que sufren los impactos más significativos. Ya se trate de pagos de rescates o de costes de recuperación, estos gastos representan pérdidas importantes para una organización.
Es probable que el coste de un ataque de ransomware se deba al gran valor de los datos robados y cifrados. Los ciberdelincuentes suelen ir tras información bancaria, números de tarjetas de crédito, secretos del sector y otros datos confidenciales. Los hackers pueden obtener una suma considerable de sus actividades ilegales si logran acceder a la información adecuada y la empresa está dispuesta a pagar. A los hackers que se dedican a este tipo de delincuencia organizada les puede atraer la posibilidad de obtener grandes ganancias mediante el chantaje.
Pagar a los ciberdelincuentes para que liberen los datos cifrados les anima a seguir llevando a cabo ataques de ransomware. Los actores maliciosos seguirán dedicándose a la ciberdelincuencia mientras resulte rentable. Cada vez que una víctima paga el rescate, los ciberdelincuentes se envalentonan más para atacar sistemas y adquirir datos para su propio uso.
El pago de rescates también puede financiar otras actividades delictivas, especialmente si la banda de ransomware forma parte de una organización criminal más amplia. Lamentablemente, las organizaciones no suelen poder averiguar qué pretende hacer la banda de ransomware con la información robada.
Los rescates podrían financiar varios tipos de conductas delictivas:
- Terrorismo: Los ciberdelincuentes pueden formar parte de un grupo terrorista, ya sea internacional o nacional. Los grupos terroristas pueden utilizar los fondos procedentes de la ciberdelincuencia para financiar actividades ilegales y maliciosas.
- Rescates adicionales: Algunas bandas de ransomware pueden vender los datos de una organización a otro grupo que la atacará con los mismos motivos. Los rescates adicionales podrían dar lugar a un robo de identidad generalizado, amenazas a la seguridad nacional y mucho más.
- La amenaza de arruinar la reputación de la organización: Los piratas informáticos pueden recurrir a la extorsión, amenazando con revelar un pago de rescate anterior a menos que la organización proporcione más fondos. Esto podría constituir una poderosa motivación en países donde el pago de rescates es ilegal. Incluso en otros lugares, algunas empresas pueden estar dispuestas a todo con tal de evitar que el pago del rescate salga a la luz en los medios de comunicación.
La mejor solución: copias de seguridad preparadas para el ransomware
Las opciones para hacer frente a un ataque de ransomware pueden parecer desalentadoras: perderá sus datos si no paga y perderá su información si lo hace. Sin embargo, si su organización es víctima de un ataque de ransomware, acceder a la demanda de pago nunca es la solución ideal. La lista de riesgos supera con creces los beneficios y pone de manifiesto que no debe pagar el rescate. No obstante, es comprensible que desee recuperar sus datos perdidos o sustraídos.
Existen soluciones de recuperación de datos distintas al pago del rescate. Un dato alentador 84,5 % de las empresas de todo el mundo que sufrieron un ataque de ransomware recuperaron sus datos sin pagar el rescate. Esta cifra es significativamente superior a la de aquellas que pagaron el rescate antes de recuperar la información. Estas empresas encontraron otra forma de recuperarse de un ataque de ransomware, y muchas organizaciones pueden hacer lo mismo.
La mejor solución ante la amenaza de los ataques de ransomware es disponer de una copia de seguridad preparada para hacer frente al ransomware. Realizar copias de seguridad de sus archivos y datos garantiza que se pueda acceder a varias copias. Incluso si el archivo original se ve comprometido, las empresas pueden acceder a su información crítica a través de las copias. Las copias de seguridad permiten a las organizaciones continuar con sus operaciones y eliminan la presión de tener que pagar el rescate.
Una solución de copia de seguridad con protección contra el ransomware ofrece una protección resistente y de alta seguridad frente a los ataques de ransomware. Un plan sólido de copias de seguridad y recuperación ante desastres ayuda a las organizaciones a mitigar el riesgo de ransomware y a reducir el coste del tiempo de inactividad en caso de un ataque.
Proteja a su empresa contra el ransomware
Una solución de copias de seguridad preparada para el ransomware ayuda a las empresas a recuperarse de los ataques y las prepara para que confíen plenamente en su plan de recuperación ante desastres. A la hora de buscar una solución preparada para el ransomware para su organización, asóciese con HYCU.
HYCU es una galardonada solución de copia de seguridad y recuperación multicloud.
Con HYCU, las empresas pueden implementar copias de seguridad en la nube en cuestión de minutos y recuperar datos con un solo clic.
Su interfaz sencilla y la integración tecnológica nativa garantizan la resiliencia de los datos y ayudan a las organizaciones a gestionar su carga de trabajo.
Para probar HYCU de forma gratuita, programe hoy mismo una demostración de HYCU!


Obtenga las últimas novedades y actualizaciones
By submitting, I agree to the HYCU Acuerdo de suscripción , Terms of Usage , and Política de privacidad .