サイバー犯罪者は、企業の貴重なデータを標的としたマルウェア攻撃を仕掛け、身代金を要求して利益を得ようとします。 「自分には関係ない」とお考えなら、その考えを改めた方がよいでしょう。平均して11秒ごとに攻撃が発生しており、組織は最大16日間に及ぶ業務停止に直面しています。これは「起こるかどうか」ではなく、「いつ起こるか」という問題であり、バックアップデータも例外ではありません。
企業がランサムウェア攻撃を受けた際、ハッカーの身代金要求に応じるのが最善の解決策のように思えるかもしれません。何しろ、ハッカーは企業が身代金を支払えば、暗号化されたデータやファイルへのアクセス権を返還すると主張するからです。
身代金を支払うことには、いくつかのリスクが伴います。
- まず第一に、数百万の損失を被る可能性があります。
- 第二に、ハッカーがデータを解放してくれるという保証はありません。
- 実際に身代金を支払った企業の少なくとも半数は、すべてのデータを復元することができませんでした。
- 身代金を支払うと、将来的なさらなる犯罪活動に資金を提供することになります。
IT リーダーとして、組織のデータを保護することに関して、最善の判断を下す必要があります。
だからこそ、ランサムウェア攻撃に直面する前に、身代金を支払うことのリスクを理解しておくことが極めて重要です。
ランサムウェア攻撃の厳しい現実
ランサムウェアは組織の業務に甚大な被害をもたらす可能性があり、特定のファイルにアクセスできなくなるまでは検出が困難です。 ユーザーがリンクを開いたり、ランサムウェアのコードを含むファイルをダウンロードしたりすると、そのコードがファイルやコンピュータに読み込まれます。ダウンロードされると、ランサムウェアは業務用ファイルを暗号化し、コンピュータ全体をロックしてしまう可能性があります。その後、ハッカーはユーザーにランサムウェアの存在を知らせ、身代金を要求するメッセージを送信してきます。
ランサムウェア攻撃が増加しています
世界中でランサムウェア攻撃の頻度が増加しており、あらゆる業界の企業が被害に遭っています。
組織に対する世界的なランサムウェア攻撃は過去最高水準に達しており、被害率は68.5%に達しています。 この数値は、2018年の55%強から上昇しています。これらの数字は、近い将来、貴社がランサムウェア攻撃の被害に遭う可能性が高まっていることを示しています。
2022年6月に発表された統計によると、54億件のランサムウェア攻撃が発生したことが明らかになりました。ランサムウェアは世界的に見て6番目に多いマルウェア攻撃の一種に過ぎませんが、これらの攻撃は貴社の事業活動に重大な脅威をもたらす可能性があります。 ランサムウェア攻撃によるコストは、身代金の金額にとどまらず、業務停止による収益の損失、評判の低下、顧客の離反などを含む可能性があります。
十分な準備ができていない企業は、ランサムウェア攻撃によって最も大きな被害を受けることがよくあります。例えば、コロニアル・パイプライン社のCEOは2021年初頭、同社がハッカーに500万ドルの身代金を支払ったことを認めました。 同社は、ハッカーが、多要素認証によって保護されていなかったネットワークに侵入したと見ています。多要素認証とは、ユーザーが複数の手段を通じて本人確認を行うことを求めるサイバーセキュリティ対策です。
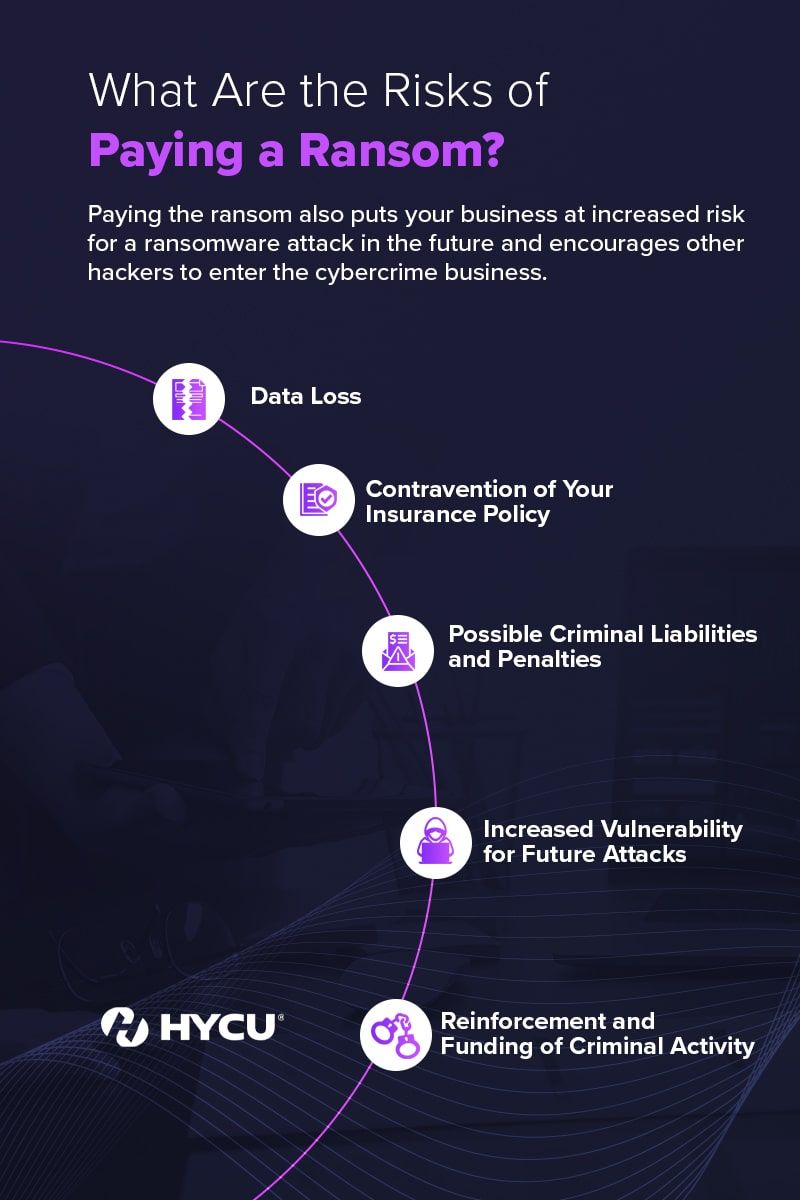
身代金を支払うことのリスクとは?
企業はランサムウェアの身代金を支払うべきでしょうか? 要求に従うことは、かなり一般的な対応です。 2020年にランサムウェア攻撃を受けた米国の組織のうち、68%が身代金を支払いました。
しかし、ハッカーに身代金を支払うと、組織はさまざまなリスクに直面する可能性があります。 データの損失や企業保険契約の違反から、刑事罰の可能性に至るまで、こうした結果は組織の運営にさらなる損害をもたらす恐れがあります。また、身代金を支払うことは、将来的にランサムウェア攻撃を受けるリスクを高め、他のハッカーがサイバー犯罪に参入するきっかけにもなりかねません。
データ損失
企業が身代金の支払いを検討する際、支払った後にサイバー犯罪者がファイルの復号鍵を提供してくれることを確実にしたいと考えます。何しろ、ハッカーがしばしば要求する巨額の支払いを検討する理由は、そもそも情報を回復するためなのです。
ランサムウェアの作成者にとって、組織が支払いを続けられるようにするために暗号化キーを公開することは、利益につながります。もしサイバー犯罪者がデータを公開しないことで評判になってしまえば、組織は支払いをしてもファイルを回復できるという希望を持てなくなってしまいます。その結果、企業は将来の要求に応じる可能性が低くなるでしょう。 ハッカーによる「データを返却する」という約束に対する組織の信頼こそが、支払いの動機となります。
ハッカーが被害者に身代金の支払いを説得する際に何を言おうとも、支払った後にデータが返却されるという保証は一切ありません。 ランサムウェア攻撃を受けた企業の結果に関するある調査によると、最初の身代金を支払った企業のうち、60% しかデータへのアクセスを取り戻せていないことが判明しました。
さらに 32% は、データを取り戻す前に追加の身代金を支払いましたが、8% は盗まれた情報を二度と取り戻すことはできませんでした。 データを永久に失う可能性は低いように思えるかもしれませんが、その結果は壊滅的なものになる可能性があります。
最初の身代金を支払っても、問題が解決しない可能性があります。 企業が身代金の要求に応じることを決めた場合、ハッカーはさらに多額の金を要求してくる可能性が高いです。たとえハッカーが直ちに暗号化キーを提供したとしても、組織が暗号化された情報を復元するには数週間から数ヶ月を要する可能性があります。この場合、身代金を支払っても、ダウンタイムが続き、収益の損失につながります。
だからこそ、強固な データリスク軽減戦略こそが、そもそもデータ損失を防ぐための最善の手段なのです。
保険契約の違反
現在、多くの保険会社が、企業やその他の組織向けにサイバー犯罪およびランサムウェア保険を提供しています。サイバー犯罪の発生頻度が高まるにつれ、経済的な保護策としてサイバー保険に関心を寄せる組織が増えています。 保険会社は、ランサムウェア攻撃やその他のサイバー犯罪に関連するさまざまな費用を補償するよう、サイバー保険の契約内容を設計しています。
このような補償があれば、ランサムウェア攻撃が発生した際に非常に役立ちます。保険契約により、復旧費用、身代金、その他の経費が補償される可能性があります。一部の事業中断保険では、ランサムウェア攻撃に関連する費用も補償対象となる場合があります。 また、サイバー保険会社は、ランサムウェアの専門家を派遣してハッカーと交渉を行うなど、問題解決を支援する場合もあります。サイバー保険に加入していれば、身代金の支払い、データの復号化などの費用がすべて補償されるという安心感を企業に提供できます。
ただし、企業は身代金を支払う前に、必ず保険契約内容を確認する必要があります。保険契約が身代金を補償するかどうかは、契約の規定や身代金の詳細によって異なります。一部の契約では、身代金の支払いが組織の補償範囲に違反すると明記されています。この場合、身代金を支払うと、組織のサイバー保険契約全体が無効になる可能性があります。
たとえ企業が保険に加入しており、ランサムウェアの支払いが補償対象であったとしても、サイバー保険の更新に何らかの困難が生じたり、保険料の値上げに見舞われたりする可能性があります。サイバー犯罪による被害額の増加に伴い、サイバー保険の保険料も上昇しており、米国では最近、平均35%上昇しました。
想定される刑事責任と罰則
データの損失やサイバー保険契約の不利な変更に加え、組織は身代金を支払ったことによる刑事責任を問われる可能性もあります。 このような場合、規制を遵守しなかったり、ランサムウェア攻撃を報告しなかったりすると、組織の幹部は懲役刑に処されたり、企業は多額の罰金を科されたりする可能性があります。
一部の国では、身代金の支払いを禁止する法律があり、サイバー犯罪者の金銭要求に応じることは違法となっています。 例えば、英国の 2000年テロリズム法 には、暗号化されたデータに対する身代金の支払いを含む可能性のある犯罪が列挙されています。 これらの犯罪には、資金がテロリズムの資金源として使用されることを知っていたり、合理的に疑ったりしながら、支払いをしたり、実行者と資金提供の取り決めを行ったりする者が含まれます。 この法律の下では、たとえ暗号化されたデータに対するものであっても、身代金の支払いはテロ行為とみなされます。
また、組織は、身代金を支払うことで制裁違反のリスクにさらされる可能性があることも認識しておく必要があります。米国財務省は最近、ランサムウェアに関する勧告を発表し、身代金の支払いが外国資産管理室(OFAC)の規制違反にあたる可能性があることを企業に警告しました。 この勧告では、悪意のある攻撃者への身代金の支払いが、米国の国家安全保障上の利益を脅かすものであると警告しています。この脅威のため、身代金の支払いに対しては、OFACによる罰金などの法的措置が講じられる可能性があります。
米国では身代金の支払いは違法ではありませんが、連邦捜査局 (FBI)は、ランサムウェア攻撃に対する身代金の支払いを支持していません。 しかし、FBIは身代金支払いの禁止案も支持していません。その理由として、この解決策が恐喝の可能性をさらに高める恐れがあると主張しています。 その代わりに、FBIは、ランサムウェア攻撃から身を守るために、企業がサイバーセキュリティ対策に投資することを推奨しています。
将来の攻撃に対する脆弱性の増大
ランサムウェア攻撃は、サイバー犯罪者が企業のネットワークやシステムに侵入し、機密データへの不正アクセスを得た際に発生します。 一度ランサムウェア攻撃を受けた後、組織はサイバーセキュリティ対策の強化によって、さらなる危機を防ぐことができると考えるかもしれません。一部の意思決定者は、業務を迅速に再開でき、将来のランサムウェア攻撃を防ぐための計画を先送りできるなら、最初の身代金を支払う価値はあると判断するかもしれません。
より堅牢なセキュリティ対策を講じずに身代金を支払うことは、災いを招く行為です。 より強力なセキュリティ対策がなければ、ランサムウェア攻撃を受けた後のシステムは、攻撃前と変わらず脆弱なままです。むしろ、ハッカーがシステムの仕組みを把握してしまったため、以前よりもさらされやすくなっている可能性さえあります。 たとえ組織が、1回の攻撃後にネットワークセキュリティを強化したとしても、サイバー犯罪者はすでにウイルスを仕掛けたり、将来の攻撃に向けたバックドアを作成したりしている可能性があります。
身代金を支払うことは、攻撃者に組織やそのネットワークに関する情報を得る機会を与えてしまいます。ハッカーとのやり取りや交渉の過程で、組織の担当者がうっかりシステムに関する貴重な情報を漏らしてしまう可能性があります。無意識のうちに、あるいはプレッシャーに駆られて、担当者がパスワードやユーザー名、その他の機密情報を開示してしまう恐れがあります。 手練れのハッカーは、こうしたやり取りを注意深く分析し、後の攻撃に向けた有力な材料として活用する可能性があります。
サイバー犯罪者の金銭要求に応じることは、同じ組織が再び標的となる可能性を高めることにもつながります。ハッカーが企業が身代金を支払うと知れば、その企業はさらに大きな標的となる恐れがあります。
犯罪活動の強化と資金調達
サイバー犯罪は収益性の高い事業です。世界におけるデータ侵害の平均コストは 424万ドルに上ります。医療や金融企業などの業界が、最も大きな打撃を受けています。これらの費用が身代金の支払いであるか、復旧費用であるかにかかわらず、組織にとっては大きな損失となります。
ランサムウェア攻撃によるコストの高さは、盗まれ暗号化されたデータの価値の高さに起因していると考えられます。 サイバー犯罪者は通常、銀行情報、クレジットカード番号、企業秘密、その他の機密データを標的とします。ハッカーは、適切な情報にアクセスでき、かつ企業が支払いに応じる意思があれば、違法な活動から多額の利益を得ることができます。この組織的な犯罪に関与するハッカーは、恐喝による高収益の可能性に惹かれている可能性があります。
暗号化されたデータの解放のためにサイバー犯罪者に身代金を支払うことは、彼らがランサムウェア攻撃を継続することを助長します。悪意のある攻撃者は、利益が得られる限りサイバー犯罪を続けます。被害者が身代金を支払うたびに、サイバー犯罪者はさらに大胆になり、システムを攻撃し、自らの目的のためにデータを取得するようになります。
身代金の支払いは、特にランサムウェア集団がより大規模な犯罪組織の一部である場合、他の犯罪活動の資金源となることもあります。残念ながら、組織は通常、ランサムウェア集団が盗んだ情報をどのように利用するつもりなのかを突き止めることはできません。
身代金は、以下のようなさまざまな種類の犯罪行為の資金源となる可能性があります:
- テロリズム: サイバー犯罪者は、国際的あるいは国内を問わず、テロ組織の一員である可能性があります。 テロ組織は、サイバー犯罪で得た資金を、違法かつ悪意のある活動の資金源として利用する可能性があります。
- さらなる身代金: 一部のランサムウェア集団は、同じ動機で攻撃を行う別のグループに、組織のデータを売却する場合があります。追加の身代金要求は、広範囲にわたる個人情報盗難や国家安全保障への脅威など、さらなる問題を引き起こす可能性があります。
- 組織の評判を損なう脅威: ハッカーは、組織がさらなる資金を提供しない限り、以前の身代金支払いを暴露すると脅して恐喝を行う可能性があります。これは、身代金の支払いが違法とされている国々において、強力な動機となり得ます。その他の地域であっても、一部の企業は、身代金支払いの事実がメディアに報じられるのを何としても避けたいと考えるかもしれません。
最善の解決策 — ランサムウェア対策済みのバックアップ
ランサムウェア攻撃への対処法は、一見すると絶望的に見えるかもしれません。支払わなければデータを失い、支払っても情報を失うことになるからです。 しかし、もし貴組織がランサムウェア攻撃の被害に遭ったとしても、金銭の要求に応じることは決して理想的な解決策ではありません。 リスクのリストはメリットをはるかに上回っており、身代金を支払うべきではないことを示しています。とはいえ、失われたデータや盗まれたデータは回復したいものです。
身代金を支払う以外にも、データ復旧の解決策は存在します。心強いことに、84.5%の企業が、身代金を支払わずにデータを復旧させています。この数字は、情報を復旧させる前に身代金を支払った企業の数を大幅に上回っています。 これらの企業は、ランサムウェア攻撃からの復旧に向けた別の方法を見出しており、多くの組織でも同様の対応が可能です。
ランサムウェア攻撃の脅威に対する最善の解決策は、ランサムウェアに備えたバックアップを用意することです。 ファイルやデータをバックアップすることで、複数のコピーにアクセスできるようになります。元のファイルが侵害された場合でも、企業はコピーを通じて重要な情報にアクセスできます。 バックアップがあれば、組織は業務を継続でき、身代金を支払うというプレッシャーから解放されます。
ランサムウェア対策バックアップソリューションは、ランサムウェア攻撃に対して、強靭で高度なセキュリティ保護を提供します。 堅牢なバックアップおよび災害復旧計画は、組織がランサムウェアのリスクを軽減し、攻撃発生時のダウンタイムによるコストを削減するのに役立ちます。
ランサムウェアから貴社を守りましょう
ランサムウェア対策に対応したバックアップソリューションは、企業が攻撃から復旧するのを支援し、災害復旧計画に自信を持てるよう準備を整えます。 貴組織に適したランサムウェア対策ソリューションをお探しの際は、HYCUをご検討ください。
HYCUは、数々の賞を受賞したマルチクラウドバックアップおよびリカバリソリューションです。
HYCUを利用することで、企業は数分でクラウドバックアップを展開し、ワンクリックでデータを復旧することができます。
シンプルなインターフェースとネイティブな技術統合により、データの耐障害性が確保され、組織のワークロード管理が容易になります。
HYCUを無料で体験するには、今すぐHYCUのデモをご予約ください!


最新の知見や最新情報を入手しましょう
By submitting, I agree to the HYCU Subscription Agreement , Terms of Usage , and Privacy Policy .